// Agentes e skills //
Auditoria de segurança
roda no Claude Code
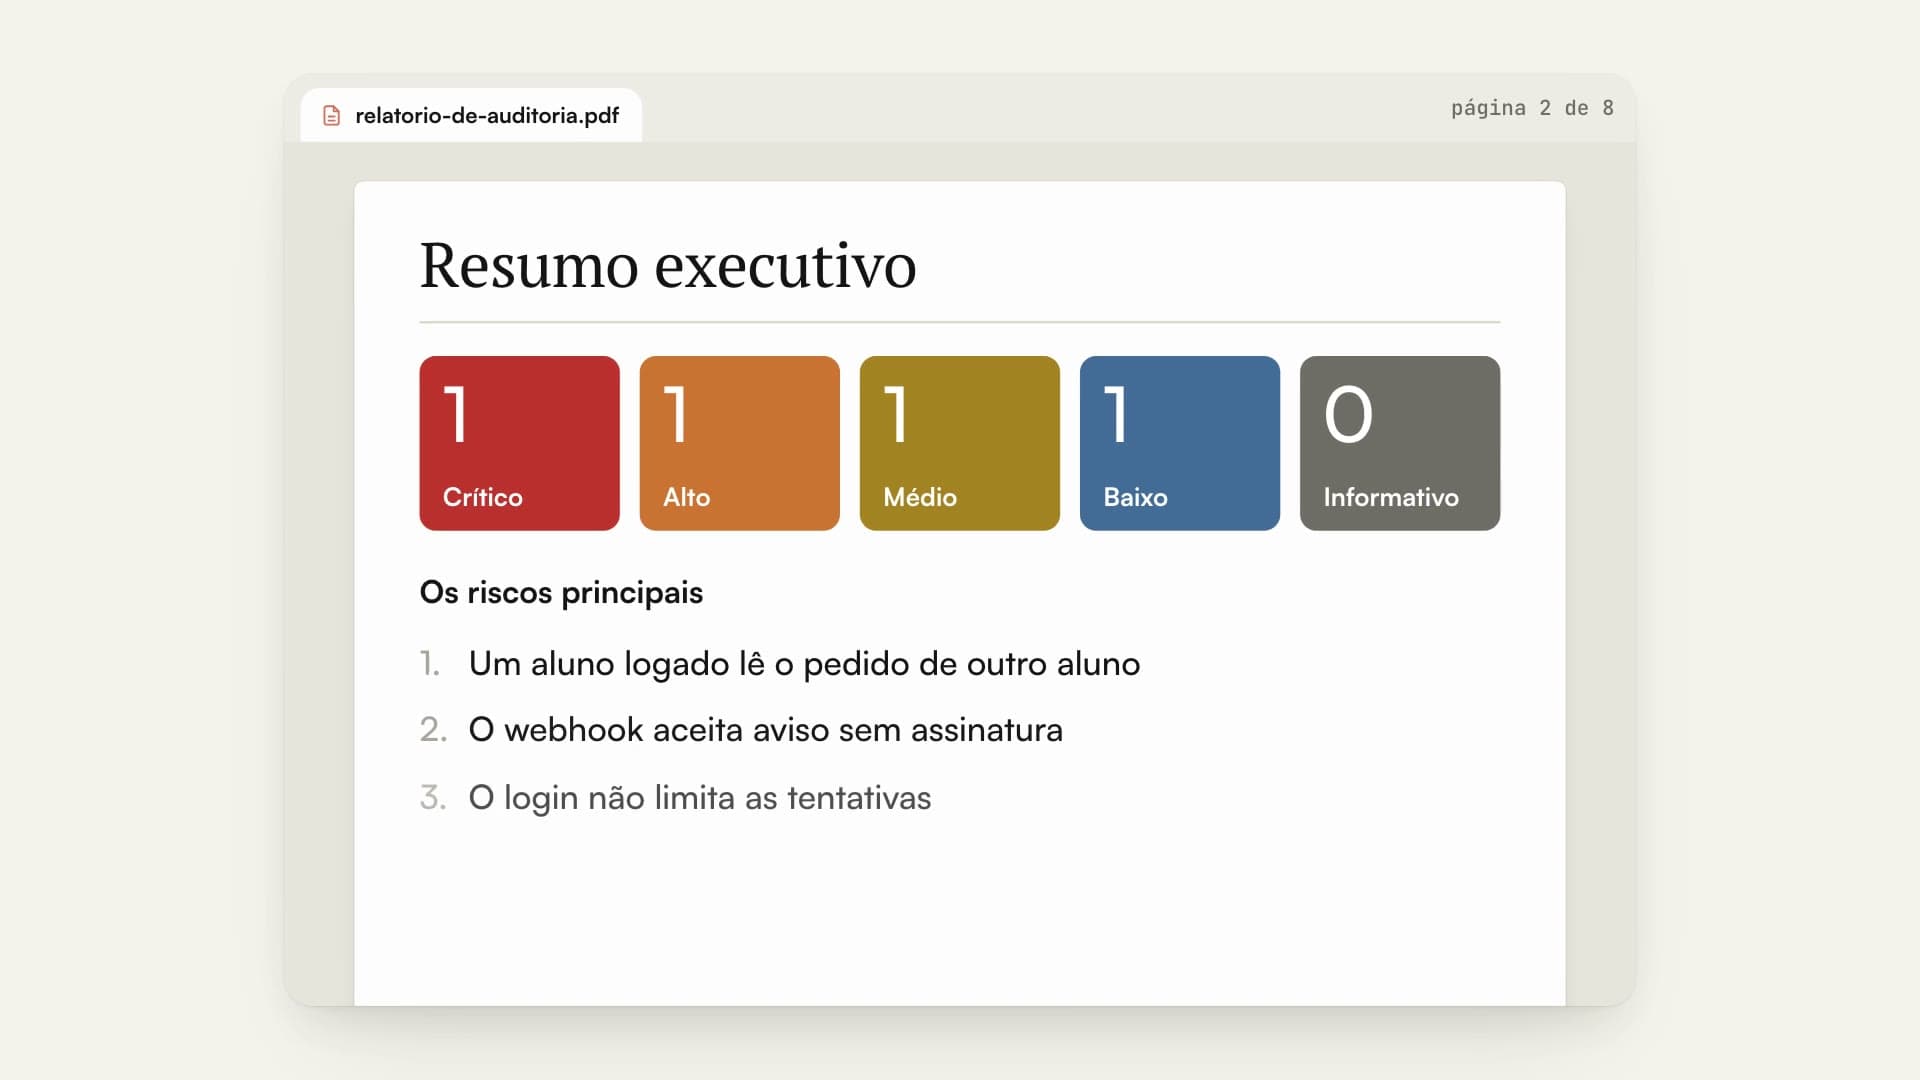
Uma skill para o Claude Code que faz o Claude auditar a segurança do aplicativo web de quem pede e entregar um relatório em PDF. Serve a quem vai lançar e quer saber o que resolver antes, e a quem já está no ar e nunca olhou para isso com método. É uso defensivo: ela só audita sistema do próprio dono, começa por um termo de escopo confirmado e não faz teste destrutivo. Não substitui um teste de invasão profissional nem garante ausência de falha. O fluxo tem sete passos: fechar o escopo e a autorização por escrito (sem ela, a skill para); varrer o projeto com um script que só lê os arquivos e aponta onde olhar; ler por área, entre as 14 (dado de outro usuário, permissões no banco, rotas sem guarda, segredos, webhooks, entrada, upload, pagamento, sessão, cache, cabeçalhos, limite de tentativas, erros e dependências); comprovar com segurança, só em ambiente local ou de homologação e com um controle positivo ao lado; escrever e classificar cada achado, com a gravidade saindo de duas perguntas (o que alguém consegue e o que precisa ter para conseguir); gerar o relatório em PDF; e reconferir depois da correção, emitindo o relatório de novo com o estado atualizado. O que ela entrega: o relatório em PDF e em Markdown, com capa, resumo executivo de uma página, escopo e método, achados por gravidade, plano de correção e o que a auditoria não cobre; o arquivo de achados, com cada problema em formato fixo (onde está, o que alguém consegue, o que precisa, a evidência, se foi comprovado com teste ou só encontrado na leitura, a correção e o esforço); o termo de escopo preenchido e confirmado; cinco fichas de consulta (escopo e limites, as áreas, comprovação, o achado e o relatório) e dois scripts sem nenhuma dependência, a varredura e o gerador do PDF. Limites: só audita sistema de quem pede; site ou sistema de terceiros, ela recusa. Não faz força bruta, negação de serviço, teste de carga nem varredura agressiva, e produção só entra com pedido explícito, e só para leitura não destrutiva. A ficha de áreas traz a pergunta de cada área e onde ler; o detalhe de como cada falha aparece no código não está na skill, que aponta o padrão público OWASP ASVS e as skills irmãs. A varredura lê texto e conhece poucos padrões: aponta onde olhar, não prova vulnerabilidade, e não achar não prova que não há. O PDF é só texto, sem imagem nem tabela, e emoji e alfabeto não latino viram "?". Os scripts foram testados em macOS com Python 3.14; a skill não foi executada numa auditoria completa de um sistema real. Requisitos: Python 3.8 ou mais novo. Os dois scripts usam só a biblioteca padrão e não acessam a rede, e a varredura nunca abre arquivo de ambiente nem imprime o valor de uma chave. Para instalar, descompacte o .zip em ~/.claude/skills/.
- Roda no Claude Code
- Avançado
Uma skill para o Claude Code que faz o Claude auditar a segurança do aplicativo web de quem pede e entregar um relatório em PDF. Serve a quem vai lançar e quer saber o que resolver antes, e a quem já está no ar e nunca olhou para isso com método. É uso defensivo: ela só audita sistema do próprio dono, começa por um termo de escopo confirmado e não faz teste destrutivo. Não substitui um teste de invasão profissional nem garante ausência de falha. O fluxo tem sete passos: fechar o escopo e a autorização por escrito (sem ela, a skill para); varrer o projeto com um script que só lê os arquivos e aponta onde olhar; ler por área, entre as 14 (dado de outro usuário, permissões no banco, rotas sem guarda, segredos, webhooks, entrada, upload, pagamento, sessão, cache, cabeçalhos, limite de tentativas, erros e dependências); comprovar com segurança, só em ambiente local ou de homologação e com um controle positivo ao lado; escrever e classificar cada achado, com a gravidade saindo de duas perguntas (o que alguém consegue e o que precisa ter para conseguir); gerar o relatório em PDF; e reconferir depois da correção, emitindo o relatório de novo com o estado atualizado. O que ela entrega: o relatório em PDF e em Markdown, com capa, resumo executivo de uma página, escopo e método, achados por gravidade, plano de correção e o que a auditoria não cobre; o arquivo de achados, com cada problema em formato fixo (onde está, o que alguém consegue, o que precisa, a evidência, se foi comprovado com teste ou só encontrado na leitura, a correção e o esforço); o termo de escopo preenchido e confirmado; cinco fichas de consulta (escopo e limites, as áreas, comprovação, o achado e o relatório) e dois scripts sem nenhuma dependência, a varredura e o gerador do PDF. Limites: só audita sistema de quem pede; site ou sistema de terceiros, ela recusa. Não faz força bruta, negação de serviço, teste de carga nem varredura agressiva, e produção só entra com pedido explícito, e só para leitura não destrutiva. A ficha de áreas traz a pergunta de cada área e onde ler; o detalhe de como cada falha aparece no código não está na skill, que aponta o padrão público OWASP ASVS e as skills irmãs. A varredura lê texto e conhece poucos padrões: aponta onde olhar, não prova vulnerabilidade, e não achar não prova que não há. O PDF é só texto, sem imagem nem tabela, e emoji e alfabeto não latino viram "?". Os scripts foram testados em macOS com Python 3.14; a skill não foi executada numa auditoria completa de um sistema real. Requisitos: Python 3.8 ou mais novo. Os dois scripts usam só a biblioteca padrão e não acessam a rede, e a varredura nunca abre arquivo de ambiente nem imprime o valor de uma chave. Para instalar, descompacte o .zip em ~/.claude/skills/.
Como usar
01
Copie o prompt
Use o botão Copiar prompt aqui na página.
02
Cole na sua IA
Abra o Claude Code na pasta do projeto e cole o prompt.
03
Instale a skill baixada
Instale o arquivo baixado no Claude e chame a skill em qualquer conversa.
Vem no pacote
- Prompt pra copiar e colar
- Skill em .zip pra instalar no Claude
Combina com
 NovoProMapa da fala do vídeoVira a transcrição no inventário do que foi dito: blocos, pessoas citadas, números, datas, ritmo, tropeços e fala × roteiro, com mm:ss.RoteiroPesquisaIntermediário
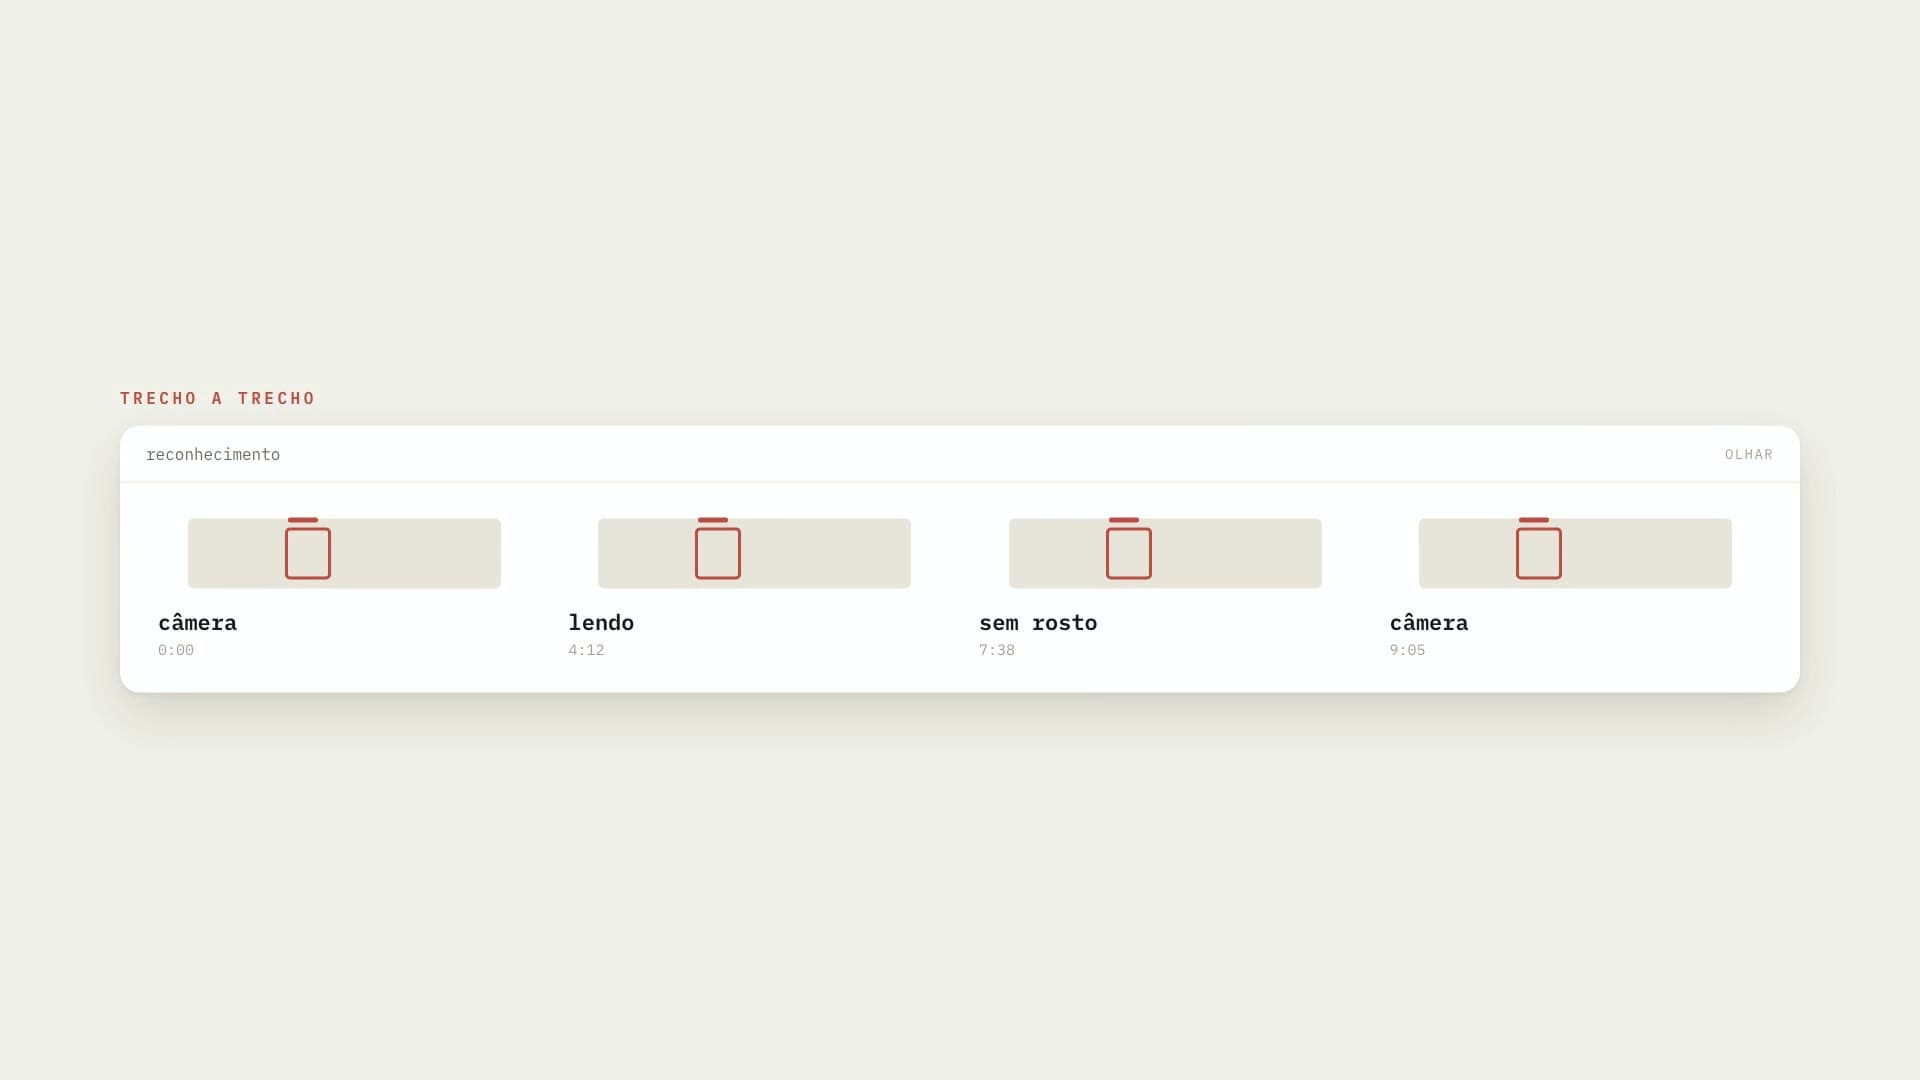 NovoProOlhar para a câmera ou lendoMarca, trecho por trecho, onde a pessoa olha para a câmera, onde está lendo e onde não há rosto no quadro, com os tempos.PythonProduçãoIntermediário
 ProVazamento de paywallProva, por tipo de usuário, que o conteúdo pago não sai do servidor: marcadores nos dados de teste, procurados na resposta crua de cada rota.TestesSegurançaAvançado